Küçük işletmelerde dijital varlıklar zamanla dağınık hale gelebilir. Sosyal medya hesabı eski çalışanın telefonunda kalır, alan adı yenilemesi unutulur, faturalar farklı e-postalara gider veya müşteri dosyalarının tek kopyası bir dizüstü bilgisayarda tutulur. Bu durum arıza ya da personel değişiminde işin durmasına yol açabilir.
Dijital envanter, parolaların açık bir dosyaya yazılması değildir. Hangi hesabın bulunduğunu, ne işe yaradığını, kimin sorumlu olduğunu, kurtarma kanalını ve yenileme tarihini güvenli biçimde kaydeden bir yönetim listesidir. Parolalar ise işletmenin belirlediği güvenli parola yöneticisinde tutulmalıdır.
Bu rehber İş Dünyası içerikleri kapsamında küçük işletmelere uygulanabilir bir başlangıç sunar. Vergi, muhasebe ve kişisel veri yükümlülükleri sektöre göre değişebilir; envanter hazırlanırken mali müşavir, hukukçu veya bilgi güvenliği uzmanından işletmeye özel destek gerekebilir.
Hesaplar ve cihazlar görünür hale getirilmeli
Listeye e-posta hesapları, sosyal medya sayfaları, internet sitesi, alan adı, barındırma hizmeti, bulut depolama, muhasebe yazılımı, ödeme sistemi ve çevrim içi pazar hesapları eklenebilir. Her kayıt için hizmet adı, işletme amacı, sorumlu kişi ve son kontrol tarihi bulunmalıdır.
Masaüstü bilgisayar, dizüstü, tablet, telefon, yazıcı ve ağ cihazları ayrı bölümde tutulmalıdır. Marka, model, seri numarası, satın alma tarihi, garanti durumu ve kim tarafından kullanıldığı kaydedilebilir. Cihazın üzerinde müşteri veya ödeme verisi bulunup bulunmadığı ayrıca işaretlenmelidir.
İşletme adına açılan hesabın kişisel e-posta adresine bağlı olması devir sorununa yol açar. Mümkün olduğunda kurumsal e-posta kullanılmalı ve kurtarma yöntemi tek bir kişinin özel hattına bağımlı bırakılmamalıdır. Kritik hesaplarda en az iki yetkili ve belgelenmiş devir süreci bulunmalıdır.
Kullanılmayan hesaplar hemen silinmeden önce içindeki kayıt, fatura ve yasal saklama ihtiyacı değerlendirilmelidir. Ardından erişim kapatılabilir veya arşivlenebilir. Unutulmuş hesaplar hem gereksiz abonelik maliyeti hem de güvenlik açığı oluşturabilir.
Yetki ve yedekleme görevleri ayrılmalı
Her çalışanın bütün sistemlerde yönetici olması kolay görünür fakat gereksiz risk yaratır. Kişiye yalnız işi için gereken yetki verilmelidir. Sipariş girişi yapan kişinin alan adı ayarını değiştirmesi, sosyal medya paylaşan kişinin muhasebe yedeğine erişmesi gerekmeyebilir.
İşten ayrılan veya görevi değişen personelin erişimleri aynı gün gözden geçirilmelidir. Ortak parola kullanılıyorsa kimin işlem yaptığı anlaşılamaz. Kişisel hesaplar, çok aşamalı doğrulama ve işlem kayıtları sorumluluğu görünür kılar.
Yedekleme için ‘herkes sorumlu’ ifadesi çoğu zaman kimsenin sorumlu olmamasıyla sonuçlanır. Hangi klasörlerin, ne sıklıkla, nereye yedekleneceği ve geri yükleme testini kimin yapacağı yazılmalıdır. Yedeklerden en az biri ana cihazdan ayrı tutulmalıdır.
Telefon ve tablet güvenliği işletme verisini doğrudan etkiler. aylık telefon güvenliği rehberi, mobil cihazlarda izin, oturum ve yedek kontrolünün nasıl yapılacağını açıklar. İşletme cihazlarında bu kontrol görev ve tarih listesine bağlanabilir.
Yenileme takvimi ve acil durum dosyası
Alan adı, barındırma, yazılım lisansı, e-imza ve güvenlik sertifikası gibi hizmetlerin bitiş tarihleri tek takvimde izlenmelidir. Otomatik ödeme açık olsa bile kart süresi veya limit sorunu nedeniyle yenileme başarısız olabilir. Son tarihten önce iki ayrı hatırlatma kurulabilir.
Acil durum dosyasında hizmet sağlayıcıların resmî destek kanalları, müşteri numaraları, cihaz faturaları ve yetkili kişi listesi bulunabilir. Dosya parolaları içermez; hangi güvenli kasada veya parola yöneticisinde erişim bulunduğunu gösterir. Basılı kopya güvenli yerde saklanıyorsa düzenli güncellenmelidir.
Envanter üç ayda bir gözden geçirilebilir. Yeni cihaz, açılan hesap ve kapanan abonelik bekletilmeden listeye işlenmelidir. Kontrol sırasında envanterde görünen fakat kimsenin sahiplenmediği varlıklar özellikle araştırılmalıdır.
Düzenli dijital envanter yalnız siber güvenlik çalışması değildir. Fatura tekrarlarını azaltır, abonelik maliyetini görünür kılar, çalışan değişiminde erişim kaybını önler ve arıza halinde işin hangi sırayla ayağa kaldırılacağını gösterir. Küçük işletme için bu kayıt, büyüdükçe değerlenen kurumsal hafızadır.
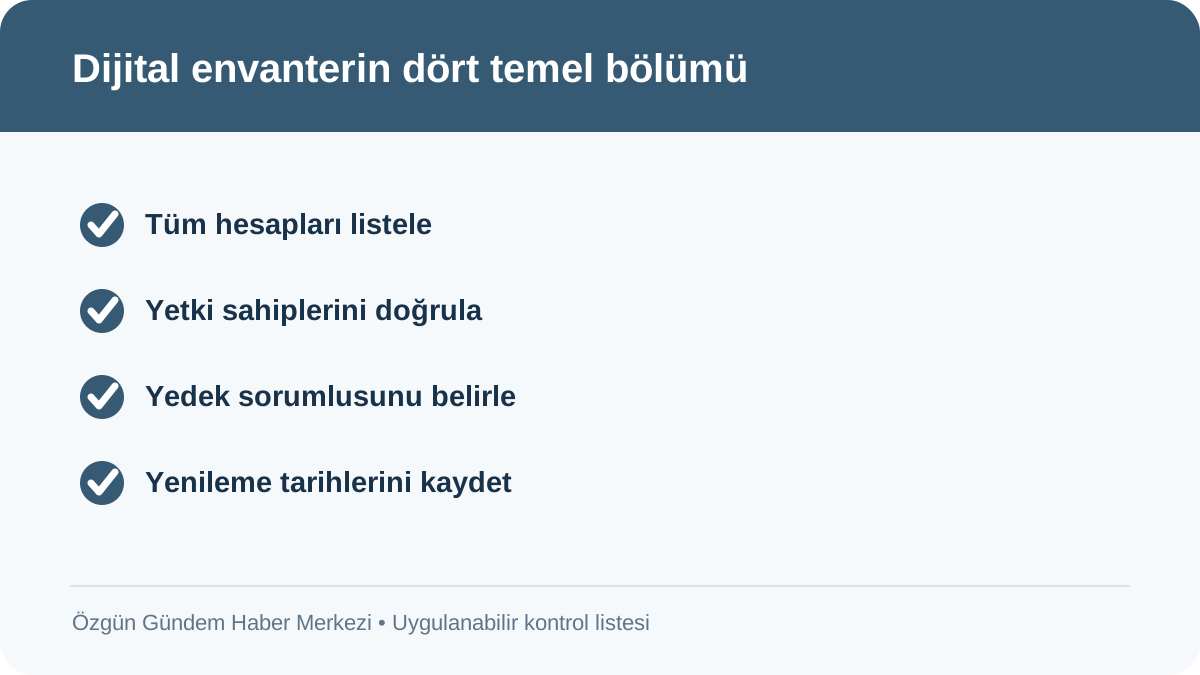
Uygulama notu: Bu rehberin günlük hayatta işe yaraması için bütün adımları aynı anda tamamlamak gerekmez. İlk gün “Tüm hesapları listele”, ikinci gün “Yetki sahiplerini doğrula” maddesi ele alınabilir; ardından “Yedek sorumlusunu belirle” ve “Yenileme tarihlerini kaydet” kontrolleri için uygun tarih belirlenebilir. Yapılan işlem, tarih ve varsa başvuru ya da belge numarası kısa bir notla saklanmalıdır. Bir bilginin güncelliği değişebiliyorsa eski ekran görüntüsüne dayanmak yerine ilgili kurumun resmî kanalından yeniden doğrulama yapılmalıdır. İş Dünyası alanındaki bu kontrol planı, kişisel koşullara göre sadeleştirilebilir; ancak güvenlik, mahremiyet ve resmî bildirim gerektiren adımlar atlanmamalıdır. Aile üyeleri veya birlikte çalışan kişiler görev paylaşımı yapıyorsa her işin tek bir sorumlusu ve kontrol tarihi bulunmalıdır. Bir hafta sonra liste yeniden açılıp tamamlananlar, gecikenler ve değişen koşullar kaydedildiğinde rehber tek seferlik bir okuma olmaktan çıkar; tekrar kullanılabilen, ölçülebilir ve güncellenebilir bir çalışma düzenine dönüşür.
Yorumlar