Akıllı telefon; mesajlar, fotoğraflar, banka uygulamaları, kimlik doğrulama kodları ve kişisel belgeler gibi çok sayıda hassas bilgiyi aynı yerde toplar. Güvenlik yalnız güçlü bir parola belirleyip telefonu kullanmaya devam etmek değildir. Güncellemeler, uygulama izinleri, açık oturumlar ve yedekler düzenli aralıklarla kontrol edilmelidir.
Kullanıcıların çoğu bir uygulamaya verdiği kamera, mikrofon veya konum iznini daha sonra hatırlamaz. Zaman içinde kullanılmayan uygulamalar artar, eski cihazlarda oturumlar açık kalır ve yedekleme sessizce durabilir. Ayda bir yapılacak kısa kontrol, bu birikimi yönetilebilir parçalara ayırır.
Bu rehber teknoloji kategorisindeki dijital güvenlik içeriklerini düzenli bakım planına dönüştürüyor. Menü adları işletim sistemi ve sürüme göre değişebilir; güvenlik ayarı yapılırken cihaz üreticisinin güncel yardım sayfası esas alınmalıdır.
Güncelleme ve ekran kilidi temel savunmadır
İşletim sistemi ve uygulama güncellemeleri yalnız yeni özellik getirmez; bilinen güvenlik açıklarını da kapatabilir. Otomatik güncelleme açık olsa bile bekleyen güncelleme olup olmadığı ayda bir kontrol edilmelidir. Güncelleme öncesinde pil seviyesi, boş depolama alanı ve yedek durumu gözden geçirilmelidir.
Ekran kilidi kolay tahmin edilen sayı dizilerinden oluşmamalıdır. Cihaz destekliyorsa uzun PIN veya parola ile biyometrik doğrulama birlikte kullanılabilir. Parmak izi veya yüz tanıma kolaylık sağlar; ancak temel parola unutulmamalı ve başkalarıyla paylaşılmamalıdır.
Kilit ekranında mesaj içeriği, doğrulama kodu ve özel bildirimlerin görünmesi risk yaratabilir. Bildirim önizlemeleri, telefon açılmadan ayrıntı göstermeyecek biçimde sınırlandırılabilir. Acil durumda aranacak kişi bilgisi ekleniyorsa gereğinden fazla kişisel bilgi yazılmamalıdır.
Telefonun kaybolması halinde uzaktan bulma ve silme özelliğinin çalışması için önceden etkinleştirme gerekebilir. Kullanıcı bu özelliğin açık olduğunu, hesaba erişebildiğini ve kurtarma bilgilerinin güncel olduğunu kontrol etmelidir. Kayıp anında ilk kez ayar aramak çoğu zaman geç kalınmasına yol açar.
Uygulama izinleri ihtiyaca göre sınırlandırılmalı
İzin listesi uygulama uygulama incelenebilir. Bir hesap makinesinin sürekli konuma, basit bir oyunun mikrofona veya kullanılmayan uygulamanın kişilere erişmesine neden ihtiyaç duyduğu sorgulanmalıdır. İzin tamamen kapatılabilir ya da sistem destekliyorsa yalnız kullanım sırasında verilebilir.
Uygulamanın uzun süredir kullanılmaması güvenli olduğu anlamına gelmez. Gereksiz uygulamalar kaldırılmalı, kaldırmadan önce içindeki veri ve abonelik durumu kontrol edilmelidir. Resmî mağaza dışından yüklenen paketler özellikle gözden geçirilmeli; kaynağı belirsiz uygulamalar kullanılmamalıdır.
Kamera ve mikrofon göstergeleri beklenmedik anda yanıyorsa hangi uygulamanın eriştiği sistem kayıtlarından incelenebilir. Sorun sürerse izin kapatılmalı, uygulama kaldırılmalı ve güvenilir destek kanalı kullanılmalıdır. Rastgele ‘telefon temizleme’ uygulamaları yeni bir risk oluşturabilir.
İzinleri ayrıntılı biçimde değerlendirmek için mobil uygulama izinleri rehberi kullanılabilir. Amaç bütün izinleri kapatmak değil, uygulamanın işleviyle orantılı ve kullanıcı tarafından anlaşılır bir erişim düzeni kurmaktır.
Hesap oturumları ve yedekler test edilmelidir
E-posta ve ana hesapların güvenlik bölümünde açık oturumlar listelenebilir. Tanınmayan cihaz veya konum görülürse oturum kapatılmalı, parola güvenilir bir cihazdan değiştirilmeli ve çok aşamalı doğrulama gözden geçirilmelidir. Kodlar, destek görevlisi olduğunu söyleyen kişilerle paylaşılmamalıdır.
Kurtarma e-postası ve telefon numarası güncel tutulmalıdır. Eski numaranın başka birine verilmiş olması hesap kurtarma riskini artırabilir. Kurtarma kodları ekran görüntüsü olarak telefonda tutulmamalı; güvenli ve çevrimdışı bir yerde saklanmalıdır.
Yedekleme simgesinin görünmesi tek başına yeterli değildir. Son başarılı yedek tarihi, hangi veri türlerinin kapsandığı ve depolama alanının dolu olup olmadığı kontrol edilmelidir. Mümkünse önemli bir dosyanın geri yüklenmesi denenerek yedeğin gerçekten kullanılabilir olduğu doğrulanmalıdır.
Aylık kontrolün sonunda yapılan değişiklikler kısa bir notla kaydedilebilir. Hangi uygulama kaldırıldı, hangi parola yenilendi ve yedek ne zaman test edildi? Bu kayıt gizli parolaları içermez; yalnız bakım geçmişini gösterir. Düzenli tekrar, güvenliği tek seferlik ayardan yaşayan bir alışkanlığa dönüştürür.
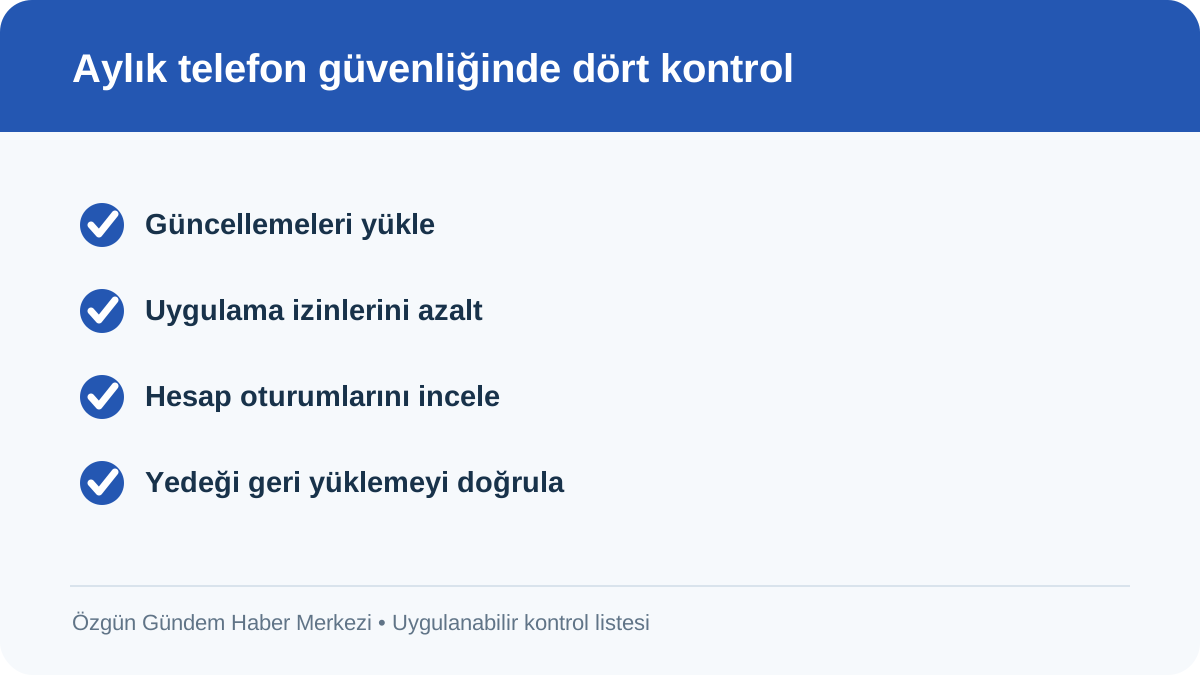
Uygulama notu: Bu rehberin günlük hayatta işe yaraması için bütün adımları aynı anda tamamlamak gerekmez. İlk gün “Güncellemeleri yükle”, ikinci gün “Uygulama izinlerini azalt” maddesi ele alınabilir; ardından “Hesap oturumlarını incele” ve “Yedeği geri yüklemeyi doğrula” kontrolleri için uygun tarih belirlenebilir. Yapılan işlem, tarih ve varsa başvuru ya da belge numarası kısa bir notla saklanmalıdır. Bir bilginin güncelliği değişebiliyorsa eski ekran görüntüsüne dayanmak yerine ilgili kurumun resmî kanalından yeniden doğrulama yapılmalıdır. Teknoloji alanındaki bu kontrol planı, kişisel koşullara göre sadeleştirilebilir; ancak güvenlik, mahremiyet ve resmî bildirim gerektiren adımlar atlanmamalıdır. Aile üyeleri veya birlikte çalışan kişiler görev paylaşımı yapıyorsa her işin tek bir sorumlusu ve kontrol tarihi bulunmalıdır. Bir hafta sonra liste yeniden açılıp tamamlananlar, gecikenler ve değişen koşullar kaydedildiğinde rehber tek seferlik bir okuma olmaktan çıkar; tekrar kullanılabilen, ölçülebilir ve güncellenebilir bir çalışma düzenine dönüşür.
Yorumlar